
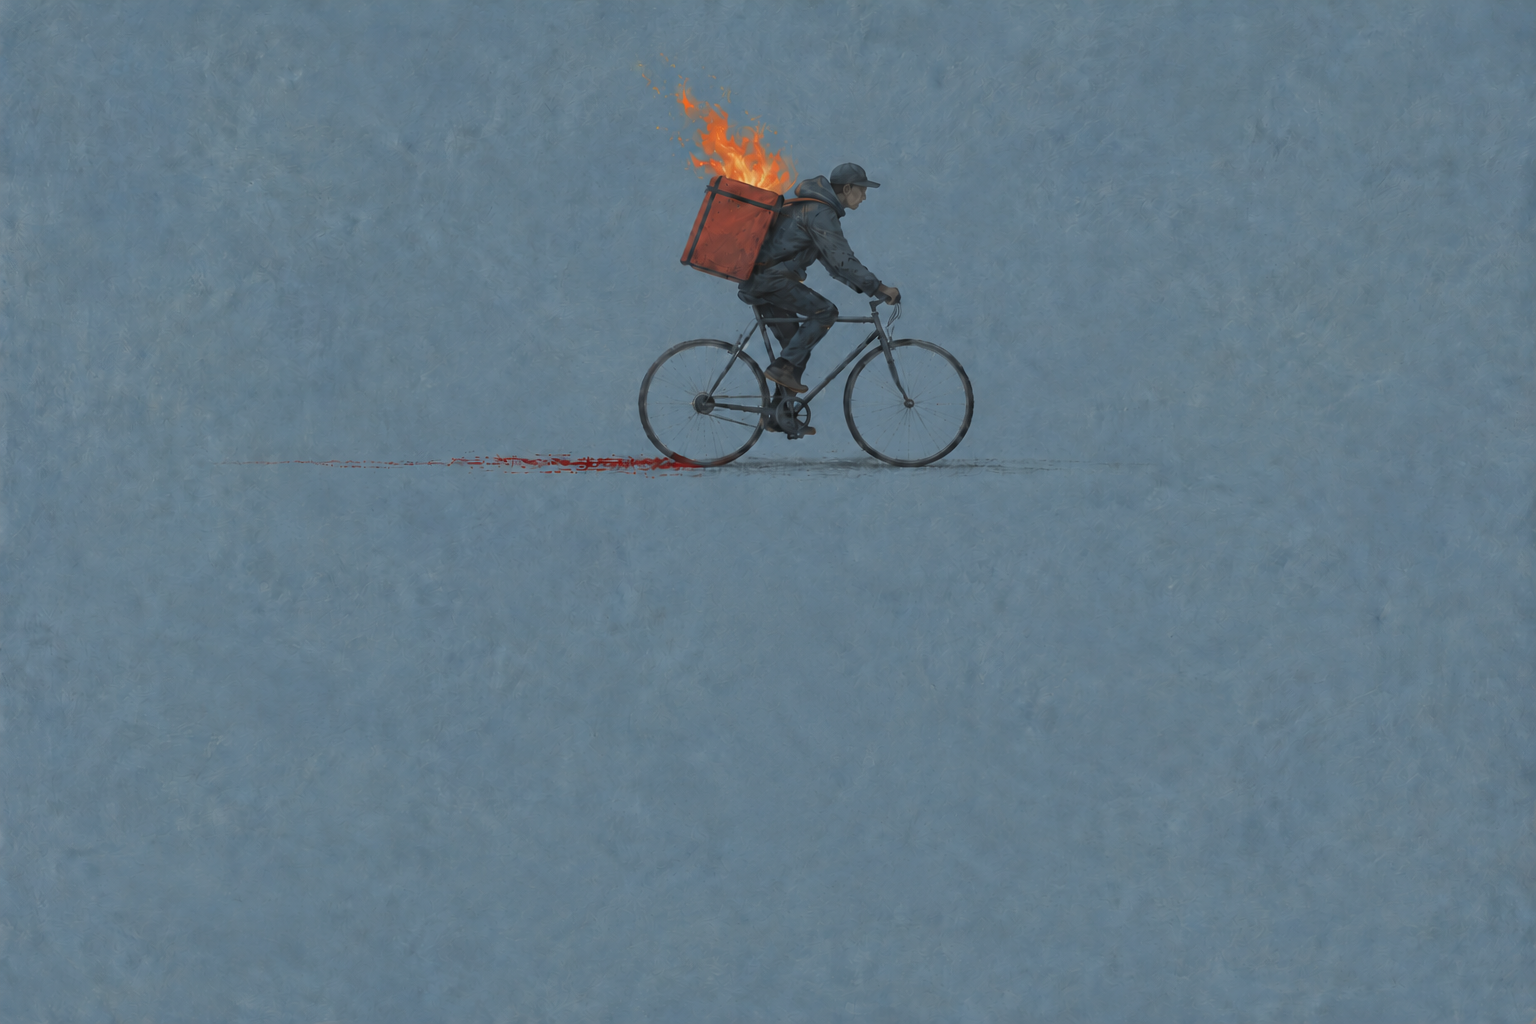
În ultimele luni, consumatorul obișnuit de știri e posibil să fi observat că termenul de sabotaj a apărut tot mai des în conversația online. Nu este doar o percepție. Federația Rusă și-a intensificat așa-numitele “măsuri active” împotriva Occidentului, în special în Europa, în contextul războiului din Ucraina. E posibil ca acțiunea de sabotaj să fie percepută în mentalul colectiv ca fiind întreprinsă de ofițeri de informații clandestini, bine pregătiți. Un fel de Alexander Belov, spionul rus infiltrat în Abwehr-ul nazist, din serialul preferat de atunci puștiul Vladimir Putin, Scutul și Sabia. Doar că această percepție nu mai corespunde realității. Rusia s-a adaptat și propune un nou model, unul care seamănă mai puțin cu James Bond și mai mult cu șoferul tău de Uber sau Bolt.
Ce spun experții și cifrele
Există o interminabilă terminologie folosită pentru a descrie acțiunile Rusiei care nu pot fi încadrate cu ușurință în definiția clasică a unei acțiuni militare: război hibrid, măsuri active, război din zona gri, război de generația a patra, război cognitiv, război asimetric, etc. Fiecare termen are nuanțe și definiții elaborate dar, într-un limbaj uzual, fac referire la acțiunile de sabotaj, răspândirea minciunilor și dezinformării, atacuri cibernetice și schimbarea percepției unei populații țintă, având în vedere mereu un element de negare plauzibilă. Este dificil să demonstrezi că a fost Rusia în spatele unei astfel de acțiuni și tocmai acesta este scopul, de a crea confuzie și de a induce în eroare. A face atribuirea dificilă este o strategie pentru că apoi populațiile predispuse deja la a accepta povestea spusă de Rusia o pot digera și răspândi mai ușor. Uneori, după cum vom vedea, acțiunea tehnică în sine (explozia unei ținte, de exemplu) generează propriul ansamblu de minciuni care se propagă online.
Un declanșator important al acestei evoluții spre un nou model de sabotaj a fost expulzarea accelerată a sute de diplomați ruși de pe cuprinsul Uniunii Europene. Cel mai probabil, majoritatea lor acționau ca ofițeri de informații sub acoperire diplomatică. Numai în Germania au fost expulzați peste 80 de diplomați, dar și 313 cetățeni ruși, care probabil acționau congruent cu agențiile de informații ruse. Acest val de expulzări a afectat mersul obișnuit al lucrurilor, adică operațiunile de colectare de informații, dar și operațiunile mai ofensive care erau coordonate de pe teren. Reacția de adaptare s-a transformat în acest model numit de prestigiosul think tank britanic Royal United Services Institute drept sabotaj de tip “gig economy”.
Nu există o traducere directă, dar modelul este cel folosit de platformele pentru servicii de tip crowdsourcing, ridesharing sau livrări, unde există o infrastructură online care face legătura dintre cerere și ofertă iar prestatorii, persoane fizice, se pot angaja în contracte de scurtă durată, flexibile, la cerere/comandă, fără o pregătire specializată necesară. Procesul de recrutare lung dispare, interacțiunea între prestator și angajator este redusă la minim, adesea fără contact fizic, iar plata este realizată exclusiv electronic, în acest caz, prin criptomonede. O consecință a acestui model este că acești prestatori, acești sabotori ad-hoc, devin foarte dispensabili. Investiția într-un astfel de “activ” este minimă, se face la scară largă, ideea find de cantitate, nu calitate, prin urmare nu contează dacă “agentul” este pierdut, fie prin arest, fie ucis sau abandonat.
Centrul pentru Studii Strategice și Internaționale (CSIS) arată într-un raport din martie 2025 că numărul atacurilor rusești de tip sabotaj în Europa aproape s-a triplat între 2023 și 2024, după ce se înregistrase o creștere de patru ori între 2022 și 2023. Conform bazei de date compilate de think tank-ul american, aproximativ 27% dintre atacuri au vizat transporturile, alte 27% ținte guvernamentale sau militare, 21% infrastructura critică și 21% industria (în special cea de apărare). Cea mai frecventă metodă a fost folosirea explozibililor și a dispozitivelor incendiare, în 35% dintre cazuri. Multe dintre ținte aveau legături directe cu producția sau transportul de ajutor militar pentru Ucraina.
Unul dintre cele mai aprofundate studii despre acest subiect este realizat de Institutul Internațional pentru Studii Strategice (IISS), din august 2025. Conform IISS, obiectivul nu ar fi neapărat producerea unor distrugeri semnificative, ci acumularea unor efecte mai greu de măsurat: creșterea costurilor economice și de securitate pentru statele europene, perturbarea infrastructurii care susține Ucraina, intimidarea populației și testarea repetată a capacității NATO și UE de a reacționa. Deși IISS are o metodologie diferită față de CSIS, datele lor arată o imagine similară. Numărul atacurilor asupra infrastructurii critice au crescut de aproape patru ori între 2023 și 2024, iar, dacă sunt luate doar cazurile pe care IISS le clasifică drept sabotaj rusesc confirmat, creșterea este de 246% într-un singur an. În primele cinci luni din 2025, sursele publice indicau deja 25 de incidente de sabotaj, spionaj sau vandalism îndreptate împotriva infrastructurii militare NATO. Studiul observă și că țintele cele mai frecvente sunt baze militare, facilități de producție, infrastructură implicată în transportul ajutorului militar și instituțiile guvernamentale.
Centrul European de Excelență pentru Combaterea Amenințărilor Hibride (Hybrid CoE) a realizat un îndrumar în care detaliază rolul actorilor non-statali în războiul hibrid dus de Federația Rusă. Plasează acest nou model de sabotaj într-o transformare mai largă a modului în care Rusia folosește actori non-statali. Autorii argumentează că această adaptare nu este o anomalie, ci o nouă interpretare a unei componente vechi a culturii strategice ruse, care permite Kremlinului să proiecteze putere fără ca acțiunea să fie executată formal de stat. Relația dintre Moscova și acești actori este însă rareori una simplă, de comandă directă: poate include proxy, intermediari criminali, contractori sau persoane recrutate pentru o singură operațiune. Materialul subliniază acest element de noutate, agenții dispensabili, adică persoane de care rușii se pot dezice plauzibil și ușor.
Raportul leagă în mod particular acest nou model de unitatea GRU (spionajul militar rusesc) 29155, despre care spune că a fost asociată cu asasinate și sabotaje executate printr-un amestec de agenți instruiți, criminali dispuși să coopereze și ceea ce autorii numesc fără menajamente „idioți utili”. O parte dintre operațiuni sunt externalizate către recruți locali găsiți pe platforme online, Telegram fiind menționat explicit.
În practică, modelul seamănă cu o piață clandestină de micro-sarcini. O operațiune mai mare poate fi spartă în sarcini simple: fotografierea unui obiectiv, montarea unei camere lângă o cale ferată, recrutarea unei alte persoane, vandalism, afișarea unor mesaje, organizarea unei manifestații sau incendierea unei ținte. În acest sistem, executantul cunoaște, de obicei, doar bucata de operațiune pe care trebuie să o realizeze. RUSI confirmă recrutarea pe Telegram și alte canale digitale, iar folosirea chat-urilor criptate, a GPS-ului, a serviciilor de mapping și a criptomonedelor permite coordonarea fără întâlniri fizice. CSIS la fel menționează Telegram dar și funcțiile de chat ale unor jocuri online pentru recrutare. Profilul făptașului este foarte diferit de cel al unui agent clasic: tineri rusofoni, persoane cu competențe tehnice, indivizi cu simpatii pro-ruse, dar și oameni motivați pur financiar.
O imagine mai detaliată a executanților apare într-o bază de date realizată de Centrul Internațional pentru Combaterea Terorismului în colaborare cu Centrul pentru Democrație și Reziliență (ICCT/GLOBSEC). Până în august 2025, cercetătorii identificaseră 131 de persoane implicate în activități cu impact fizic în Europa, atribuite Rusiei, dintre care cel puțin 35 aveau antecedente criminale. Profilul dominant este masculin, în jurul vârstei de 30 de ani, adesea provenit din spațiul ex-sovietic, rusofon și aflat într-o situație economică precară. Recrutarea se făcea atât online, predominant prin Telegram, cât și offline, prin rude sau apropiați. Unii executanți acționau în țara în care locuiau, în timp ce alții călătoreau peste frontieră pentru operațiune, ceea ce complică și mai mult atribuirea.
Din punct de vedere al distribuției geografice, până în august 2025, Polonia fusese cea mai afectată țară din setul de date ICCT/GLOBSEC, cu 20 de incidente, urmată de Franța cu 15, Germania și Estonia cu câte 11 și Letonia cu 9. Polonia a concentrat aproape o treime dintre incendiile documentate, într-un context în care țara este unul dintre cele mai importante noduri logistice pentru sprijinul militar destinat Ucrainei.
Un alt element definitoriu al noului sistem este costul redus. Remunerarea se face cel mai adesea prin criptomonede, ceea ce reduce nevoia de contact fizic și adaugă un nou strat între ofițerul de legătură/coordonator și executant. Sumele sunt adesea surprinzător de mici. RUSI documentează cazuri în care acțiuni de vandalism, provocare sau intimidare au fost plătite cu zeci sau sute de euro. În Paris, persoanele care au plasat sicrie lângă Turnul Eiffel ar fi primit aproximativ 400 de euro fiecare, iar într-o altă operațiune, în care au fost pictate aproximativ 250 de stele ale lui David, executanții ar fi primit în jur de 53 de dolari de persoană. Pentru o misiune care presupune o crimă, executantul poate să primească până la 10,000 de euro.
După cum se observă, criptomonedele joacă un rol central deoarece asigură legătura financiară dintre recrutori, intermediari și executanți. Într-o analiză RUSI publicată de Kinga Redlowska, Marta Popyk și Tom Keatinge este descris un sistem în care plățile rapide, transfrontaliere și de valoare redusă susțin utilizarea unor executanți ușor de înlocuit. Numerarul și transferurile bancare continuă să fie folosite, însă criptomonedele facilitează coordonarea financiară de la distanță. Autorii identifică un decalaj între viteza circulației banilor și ritmul răspunsului instituțional. Plățile pot fi mici, rapide și dispersate între mai multe țări, în timp ce investigațiile financiare și cooperarea transfrontalieră necesită timp. Informațiile relevante sunt și ele dispersate: firmele de analiză blockchain (tehnologia de bază din spatele criptomonedelor) observă tranzacțiile, iar autoritățile dețin date despre persoane și rețele. Fără schimburi eficiente, în timp real, între aceste structuri, conexiunile riscă să devină vizibile abia după arestări (sau după ce fapta a fost comisă). Autorii susțin, în consecință, integrarea urmăririi banilor în investigarea sabotajului încă din primele etape.
Kinga Redlowska, directoarea Centrului pentru Finanțe și Securitate (Center for Finance and Security) din cadrul think tank-ului Royal United Services Institute din Marea Britanie a comentat conceptul de “gig economy” pentru 45north:
45north: Ce deosebește acest model de recrutarea tradițională prin intermediari și în ce direcție ar putea evolua?
Kinga Redlowska: Ceea ce s-a schimbat este cât de puțin trebuie să investească Rusia în persoana care execută sarcina. Recrutarea și pregătirea unui agent necesită timp. În acest caz, cineva poate fi recrutat de la distanță, i se pot oferi bani pentru o singură misiune și apoi poate fi abandonat. Acești recruți pot înțelege foarte puțin pentru cine lucrează sau la ce contribuie sarcina lor.
Acest lucru schimbă ecuația economică a sabotajului. O arestare poate fi devastatoare pentru persoana implicată, în timp ce pe coordonator îl costă foarte puțin. Operațiunea mai amplă poate continua cu un alt recrut.
M-aș aștepta ca modelul să continue să evolueze în jurul acestui avantaj. O posibilitate este o dependență mai mare de intermediari (brokers) care pot găsi și organiza recruți în mod repetat. Persoanele care execută sarcini individuale rămân dispensabile; persoana care le organizează devine mai valoroasă.
45north: Creează simplitatea finanțării o vulnerabilitate și unde ar trebui să se concentreze eforturile de perturbare?
Kinga Redlowska: Da, deși o plată mică este greu de identificat ca fiind suspectă de una singură. Valoarea ei pentru o anchetă devine adesea clară atunci când conectează mai multe persoane sau incidente. Lucrarea noastră descrie trei operativi plătiți din portofelul aceluiași intermediar. Acest lucru le oferă anchetatorilor o conexiune pe care o pot urmări.
Aș prioritiza acei intermediari și serviciile care transformă criptomonedele în numerar, în special acolo unde verificările clienților sunt slabe. Un recrut poate fi înlocuit cu ușurință. Eliminarea cuiva care plătește sau organizează mai mulți recruți ar putea provoca perturbări mult mai mari.
Platformele de recrutare contează și ele, mai ales pentru obținerea rapidă a probelor. Datele privind călătoriile și cazarea pot ajuta la stabilirea conexiunilor. Însă aș depune cel mai mare efort în identificarea celor care țin operațiunea în funcțiune.
Problema este viteza. Informațiile financiare sunt aduse adesea într-o anchetă abia după o arestare. Până atunci, ele pot ajuta la explicarea celor întâmplate, dar oportunitatea de a le preveni a trecut deja. Avem nevoie de anchetatori financiari implicați încă de la început, cu o cale clară de schimb de informații cu companiile care pot vedea plățile.
Mecanismele financiare folosite și documentate nu presupun întotdeauna tehnologii sofisticate de ascundere a banilor. Această observație este argumentul central dintr-un articol publicat de Richard Sanders, expert pe investigații legate de criptomonede: obstacolul nu este întotdeauna invizibilitatea tranzacțiilor, ci lipsa informațiilor despre cine se află în spatele adreselor digitale. Autorul insistă asupra „etichetării portofelelor”, adică asocierea unui portofel de criptomonede cu o persoană, o companie sau un serviciu, pe baza unor dovezi concrete, care pot avea greutate într-o instanță de judecată. Articolul critică orientarea către soluții costisitoare de inteligență artificială atunci când munca elementară de colectare și verificare a adreselor rămâne insuficient finanțată. Este o critică a priorităților industriei, care adesea este motivată să închidă ochii la astfel de tranzacții cu origini criminale/ilicite, care se adună în volume relevante pentru principalii jucători, precum Binance.
Punctul în care criptomonedele devin numerar este deosebit de important. Într-o investigație a Consorțiului Internațional al Jurnaliștilor de Investigație (ICIJ), jurnalistul Spencer Woodman documentează case de schimb cripto care operează cu verificări minime ale clienților. La Kiev, el a schimbat 1.200 de unități Tether, moneda digitală concepută să urmărească valoarea dolarului, pentru 1.200 de dolari cash, după ce a completat un formular care confirma doar numele său de utilizator de pe Telegram. Investigația urmărește și eforturile aproape obsesive ale lui Richard Sanders de a identifica adresele folosite de asemenea operatori, astfel încât anchetatorii să poată lega tranzacțiile digitale de entități din lumea reală. Sanders mai identifică o practică problematică: wallet cycling, adică schimbarea frecventă, deliberată, a adreselor (portofelelor de crypto) utilizate de operatori (casele de schimb), cu scopul de a masca scopul acestor tranzacții.
Privite în ansamblu, avantajele criptomonedelor pentru finanțarea sabotajului sunt opacitatea actualei arhitecturi de transfer, accesibilitatea, intermediari insuficient identificați și posibilitatea conversiei în numerar fără reglementări pentru cunoașterea clientelei, similare cu cele din sistemul bancar. Pentru anchetatori, traseul banilor poate deschide o cale dincolo de persoana care execută atacul, către infrastructura care o plătește. Totuși, identificarea unui portofel comun nu demonstrează singură existența unui comanditar statal: această legătură trebuie coroborată cu probe despre recrutare, comunicare și coordonare.
Richard Sanders, expert în investigarea utilizării criptomonedelor în activități ilicite a comentat fenomenul pentru 45north:
Ce trebuie să se întâmple pentru a le identifica este etichetarea portofelelor (wallets). De fiecare dată când investighez acest tip de activitate, este întotdeauna necesar să fie marcate „ambele părți ale tranzacției”, adică atât expeditorul plății (serviciul rus de informații), cât și destinatarul (cum ar fi o casă de schimb crypto (cashdesk) locală). Pariez tot ce am că, dacă aș dedica 20 de minute identificării caselor de schimb crypto din București, aș avea o listă mai lungă decât a realizat întreaga industrie de analiză, iar aproape niciuna dintre ele nu va fi etichetată. Cel mai bun lucru care se poate face pentru a preveni asta este îndeplinirea obligațiilor existente de colectare a adreselor de portofel pentru instituțiile financiare din propriile lor jurisdicții.
Ce aș mai adăuga este că mizeria asta cu rotirea portofelelor (wallet cycling) trebuie să înceteze, ar trebui pur și simplu interzisă prin lege; dar este o pierdere de vreme chiar și să vorbim despre noi reglementări pentru aceste case de schimb (cashdesks), când există deja cadrul legal și atribuțiile necesare pentru supravegherea instituțiilor financiare. Sectorul privat nu o va face (decât dacă se acordă contracte pe baza acestui criteriu), sectorul public trebuie să o facă. Dacă mai văd un singur eveniment de tip PPP (parteneriat public-privat) în care se discută prostii pe tema asta, o să-mi sară siguranțele.
Reținem:
Presiunea expulzării a sute de așa-ziși diplomați ruși după invazia din februarie 2022 a condus la adoptarea modelului de sabotaj de tip “economie de platformă”, adică executanți dispensabili, fără pregătire formală, motivați de bani, recrutați online (în special prin Telegram), plătiți prin criptomonede. Modelul este unul scalabil, putând fi replicat mai intens, funcție de nevoile Moscovei.
James Bond sau Maxim Leha?
În inima acestui nou fenomen sunt oamenii care execută acțiunile de sabotaj. Dacă nu sunt niște James Bond care joacă ruleta rusească și beau vodka în loc de martini, atunci cine sunt?
Să ne întoarcem un pic la experți și cifre. În februarie 2026, ICCT/GLOBSEC au revenit cu o actualizare a raportului citat mai sus. Astfel, setul de date ajunge la 172 de executanți, dintre care aproximativ 95% erau cetățeni obișnuiți fără afiliere formală la serviciile secrete rusești, iar câștigul financiar apare drept principala motivație. Recrutarea urmează adesea un model de escaladare progresivă: persoana este atrasă inițial cu sume mici pentru sarcini simple, colectare de informații, livrări, vandalism, după care cresc atât complexitatea misiunilor, cât și remunerația, pentru acțiuni precum incendieri sau atacuri cu explozibili. Contrar ideii de „agent dispensabil singuratic”, aproximativ 90% dintre executanți au lucrat cu cel puțin încă o persoană. Autorii identifică astfel cinci mari profiluri de recrutare, nu un singur tip de sabotor:
Primul este „tânărul”: minori sau tineri vulnerabili financiar, recrutați pe Telegram și TikTok, uneori printr-o logică gamificată în care taskurile sunt prezentate drept „provocări”; prietenii pot deveni la rândul lor recrutori. Al doilea este diaspora stabilită în Europa, în special ucraineni și bieloruși aflați în situații economice precare, care sunt uneori contactați de cunoștințe rămase în teritoriile ocupate și ajunse între timp să lucreze pentru structuri rusești. O a treia categorie este formată din criminali, huligani și extremiști: 44 dintre cei 172 de executanți aveau antecedente penale, iar în unele cazuri recrutarea sau coordonarea s-a făcut chiar din penitenciare; mediile de extremă dreaptă sunt exploatate pentru misiuni violente și prin false pretexte ideologice. A patra categorie, „adepții”, include persoane care în mod autentic sunt pro-Kremlin, unele cu relații mai vechi cu structuri rusești și capabile să execute operațiuni mai sofisticate; chiar și acestea acceptă însă de regulă bani. Ultima categorie, aproximativ jumătate dintre executanți, este formată din „călători”: nu locuiesc în țara atacată, ci călătoresc special pentru misiune și pleacă imediat după, de multe ori pentru doar câteva sute de euro. ICCT remarcă aici și o tendință recentă: creșterea folosirii cetățenilor columbieni în operațiuni din Europa Centrală, de Est și regiunea Baltică.
Deși încercăm să simplificăm acest nou model și profilul recrutului și să mizăm pe o analogie, lucrurile sunt departe de a fi simple. Câteva articole și analize contestă parțial modelul gig economy. O lucrare scrisă de Bart Schuurman, profesor de Terorism și Violență Politică la Universitatea Leiden din Olanda, plecând de la o bază de date formată din 145 de agenți de nivel inferior, folosiți de Rusia în acte de sabotaj și acțiuni hibride, corectează câteva dintre stereotipurile discutate. Conform cercetării lui, executantul tipic este predominant bărbat, dar nu neapărat adolescent: vârsta medie este de aproximativ 34 de ani. Ucrainenii, rușii cu cetățenie dublă, moldovenii și bulgarii sunt reprezentați disproporționat, iar 40,7% dintre agenți sunt imigranți. Recrutarea se extinde însă mult dincolo de spațiul ex-sovietic: apar inclusiv columbieni, cubanezi, marocani și algerieni.
Mai interesant este că Schuurman contestă parțial chiar termenul „agent dispensabil” sau “de unică folosință”. 35,2% dintre executanți au fost implicați în mai multe operațiuni, iar 27,6% au operat în două sau mai multe țări. Deci nu sunt întotdeauna folosiți o singură dată și abandonați. El identifică și o structură organizațională mai sofisticată decât sugerează comparația gig economy. Spre exemplu, identifică și rolul de agent recrutor: execută el însuși sarcini, dar recrutează și alți oameni; într-un caz din Polonia, un asemenea individ ar fi adus în rețea aproximativ 50 de persoane. Rețelele sunt ierarhice și compartimentate, cu coordonatori care acționează ca noduri cheie între serviciile ruse și executanții de la bază.
Într-un interviu pentru publicația belgiană Knack, Baart Schuurman spune că “totul se învârte în principal în jurul a două servicii de informații rusești: GRU și Serviciul Federal de Securitate, FSB. Impresia mea este că ofițerii de informații din cadrul acestor servicii gestionează una sau mai multe rețele de agenți de nivel inferior”. Referitor la adevărata valoare strategică a acestor acțiuni, același expert spune că “Rusia încearcă în primul rând să submineze sprijinul european pentru Ucraina, mai degrabă decât să provoace daune majore în mod direct. Scopul principal este ca politicienii și cetățenii să simtă că ar fi mai bine să oprim sprijinul pentru Ucraina, deoarece altfel devine prea periculos, iar sprijinul nu merită riscurile”.
Vrem să mergem mai adânc în povestea acestor executanți. Aici intervin două articole de la Wall Street Journal, respectiv The New Yorker. În primul, se relatează povestea unui tânăr refugiat ucrainean, Maxim Leha, în vârstă de 22 de ani în 2023, când a fost arestat în Polonia, sub acuzația de spionaj. Leha a primit o pedeapsă de șase ani de închisoare, pe care îi ispășește în penitenciarul din Lublin. Leha trecuse granița în Polonia în 2021, cu cinci luni înainte de invazia Ucrainei de către Rusia. S-a angajat casier la un supermarket, dar în scurt timp a început să caute modalități mai ușoare de a face bani rapid. După o scurtă perioadă în care a transportat imigranți ilegali prin Ungaria, un job găsit pe Telegram care i-a adus trei luni de închisoare, a dat peste anunțul postat tot pe Telegram de un anume Andrei. Acesta plătea 7 dolari pentru fiecare graffiti anti-NATO realizat. Destul de repede, solicitările lui Andrei au început să fie mai periculoase, inclusiv o solicitare de a incendia o companie de transport din orașul Biala Podlaska din Polonia. Cu banii primiți de la Andrei prin criptomonede Leha și-a cumpărat o Mazda 6 veche.
Maxim a început să recruteze la rândul său alte persoane cu care a început să monteze camere video pe rutele de transport folosite de americani și europeni pentru transferuri militare către Ucraina. O astfel de operațiune a dus la arestarea sa pe data de 3 martie 2023. Din interviul realizat de Wall Street Journal și din depozițiile consultate de autor, reiese că lui Leha îi pare rău pentru ce a făcut și că a încercat să minimizeze impactul unor acțiuni și ar fi vrut să se oprească. Desigur, din asta reiese și faptul că îi era foarte clar ce face și pentru cine lucrează și totuși, până la urmă, a fost oprit de autoritățile poloneze, nu de propria voință.
Articolul din New Yorker spune povestea lui Daniil Bardadim, un tânăr ucrainean din Herson, în vârstă de 17 ani când a fost arestat în nordul Lituaniei, în aprilie 2024, având în posesia sa materiale explozive. Cu doar două luni în urmă, traversa granița dinspre Ucraina în Polonia pentru a nu fi recrutat în armată și trimis pe front. În Polonia a fost contactat de Serhii Chaliy, o cunoștință din Herson, pentru a-l invita în Varșovia. Chaliy este o figură din lumea criminală a orașului, presupus că ar fi colaborat cu forțele de ocupație rusă, atunci când controlau orașul său nativ.
Chaliy l-a folosit pe Daniil și pe un prieten al acestuia, Oleksandr, pentru a îndeplini diferite sarcini din ce în ce mai complexe. Spre exemplu, la început Bardadim a condus un BMW din București până în Varșovia (după ce ajunsese cu autobuzul în țara noastră) deoarece Chaliy i-ar fi spus că nu poate să intre în România. Autorul articolului citează un “ucrainean care trăiește în Varșovia” care spune că Chaliy este căutat în România pentru furt auto. Nu am găsit în surse publice o confirmare a acestei acuzații dar există o informare emisă de Interpol pentru Chaliy. Deoarece există o legătură cu România menționată în New Yorker, am contactat Poliția Română, pentru a-i întreba dacă Chaliy a fost sau este subiectul unei investigații și dacă au avut în atenție traversarea graniței de către Bardadim, în acel BMW, dar am primit răspunsul de mai jos:
Bardadim, la momentul arestării, călătorea spre Riga, la instrucțiunea unui personaj sub pseudonimul Q, care s-a dovedit a fi Oleksandr Varivoda, cetățean ucrainean și el, presupus a avea conexiuni cu mafia rusească și cu serviciile de informații. Varivoda a fost condamnat în absență de autoritățile ucrainene pentru faptul că a ajutat statul agresor, prin confiscarea sub amenințare a zeci de mașini noi de la un dealer auto din Herson și transferul lor forțelor de ocupației.
Tot la instrucțiunea lui Varivoda și a lui Chaliy, Bardadim incendiase un magazin IKEA din Vilnius și fusese trimis să filmeze incendiul de la complexul comercial Marywilska 44, unul din cele mai mari din Varșovia, asta demonstrând că persoana care îl coordona știa de dinainte de acest act de sabotaj. Bardadim urma să producă un nou incendiu la o locație necunoscută din Riga, Letonia, dacă nu ar fi fost prins. În prezent, execută o pedeapsă cu închisoarea de trei ani.
Atât Leha, cât și Bardadim, sunt tineri, cu probleme financiare, dezrădăcinați, fără îndrumare din partea familiei, capturați rapid de lumea criminală, care reprezintă placa turnantă pentru actele de sabotaj. Legăturile cu organizațiile criminale ale serviciilor de informații rusești sunt bine documentate și nu sunt deloc un fenomen nou. Aceste legături doar au generat un nou beneficiu pentru Kremlin, acționând ca un aspirator pentru acești tineri vulnerabili, manipulându-i prin alternarea recompenselor cu amenințări și coerciție. Din multe puncte de vedere, acești tineri sunt opusul ideii romanțate a unui agent secret specializat, capabil, aflat în control.
Faptul că ambii sunt foarte tineri nu este o întâmplare. Un articol Financial Times prezintă numeroase exemple extrem de îngrijorătoare în care minori sunt recrutați pe diverse platforme de gaming sau social media (Discord, TikTok, Instagram) pentru sarcini care la început sunt simple (de exemplu, să faci un graffiti sau lipește un poster în cartierul tău) dar în timp cresc în complexitate (de exemplu, acte de incendiere). O altă platformă online, de data aceasta un joc foarte popular pe nume World of Tanks, este numită în articol ca fiind teren fertil pentru recrutare. Este prezentat și exemplul unui adolescent de 17 ani din Rotterdam care a fost ridicat de mascați din casa părinților săi, după ce s-a dovedit că fusese recrutat online pentru a capta cu un aparat special comunicațiile wi-fi ale unor instituții precum Europol, cu sediul în Olanda. Părinții acestuia au declarat pentru De Telegraaf că și-au crescut fiul pentru a nu cădea în capcana drogurilor sau alcoolului, dar nu și pentru a nu fi recrutat de servicii secrete străine.
Minorii reprezintă o categorie ușor de recrutat din punctul de vedere al coordonatorilor SVR, GRU (serviciul extern de informații rusesc, respectiv serviciul de informații militar). Sunt naivi, devin maleabili atunci când li se acordă atenție și încredere, sunt susceptibili la bani deoarece vor independență față de părinți, adesea nici nu li se prezintă situația reală, ci mai degrabă li se spune o poveste în care sarcinile sunt încorporate într-o serie de provocări, ca un joc în viața reală, nu foarte diferit de moda provocărilor, adesea periculoase și stupide, de pe TikTok. Observația dureroasă a părinților adolescentului din Rotterdam ar trebui să fie un semnal de alarmă pentru toți părinții din Europa, de altfel un semnal reiterat și de un oficial anonim MI5 (serviciul de securitate intern al Marii Britanii): “dacă crezi că copilul tău vorbește pe Discord doar cu prietenii și colegii săi de la școală, cel mai probabil te înșeli”. Poate ca părinte, ar trebui pusă prima oară întrebarea, știi ce e aia Discord? Copil tău aproape sigur știe.
Reținem:
Profilul executantului poate să varieze, dar de obicei este un bărbat, cu vârstă de până la 35 de ani, refugiat sau imigrant din spațiul ex-sovietic, recrutat prin intermediari, adesea din lumea criminală, cu o situație materială precară, având motivația principală banii. O submulțime importantă o reprezintă minorii, recrutați prin platforme de gaming.
Din Medellin până în Bragadiru
Unde se află România în toată povestea asta?
Dacă ne uităm în rapoartele citate mai sus, România de abia dacă înregistrează câteva mențiuni. Raportul CSIS, publicat în martie 2025, chiar menționează România ca o țară care nu a fost subiectul atacurilor rusești, ceea ce e ciudat, având în vedere că fusese un incident confirmat de autoritățile române până atunci, cazul Murillo, pe care îl vom aprofunda. În raportul IISS, publicat în august 2025, România apare cu un singur incident, la categoria “Sănătate”, cel mai probabil fiind o referință la atacul cibernetic din 2024 asupra mai multor spitale. Raportul ICCT/GLOBSEC revizuit, din februarie 2026, face două mențiuni despre România, anume cazul Nova Post, și o referință la “rețea mai extinsă” de columbieni care ar fi plănuit atacuri la infrastructura critică, probabil cazul Murillo.
Într-adevăr, pe baza informațiilor disponibile public, se pare că România nu a fost luată la țintă la fel de mult ca Polonia, spre exemplu, comparația fiind una rezonabilă, având în vedere că ambele state sunt vecine cu Ucraina și găzduiesc infrastructură logistică folosită de Statele Unite și Uniunea Europeană în ajutorul Ucrainei. Practic, sunt doar trei cazuri confirmate de autorități: Nova Post, Luis Alfonso Murillo Diosa și recentul caz al unui cetățean rus arestat, pe nume Ivan Kuțenko.
Cazul Nova Post este unul dintre cele mai clare exemple de sabotaj atribuit oficial Rusiei pe teritoriul României. Potrivit Serviciului Român de Informații, în 14-15 octombrie 2025, doi cetățeni ucraineni (Vadym Shcherbakov și Bohdan Filipchuck) au venit din Polonia la București și au depus la sediul al companiei ucrainene Nova Post două colete care conțineau dispozitive incendiare artizanale cu posibilitate de inițiere de la distanță, ascunse în căști audio și piese auto și prevăzute cu componente GPS. SRI a identificat și dezamorsat dispozitivele înainte ca acestea să se activeze. Expertiza preliminară a identificat termit și nitrat de bariu. SRI a afirmat explicit că cei doi se aflau „sub coordonarea directă” a unor reprezentanți ai serviciilor secrete ruse și făceau parte dintr-o rețea mai largă de sabotori care viza infrastructura Nova Post în Europa.
Ancheta penală a confirmat ulterior că operațiunea depășise cu mult faza de planificare. Prin rechizitoriul din 2 aprilie 2026, DIICOT a trimis în judecată, în stare de arest preventiv, doi cetățeni ucraineni de 23 și 24 de ani, pentru tentativă la acte de diversiune, respectiv complicitate. Procurorii au stabilit că aceștia au intrat în România la 14 octombrie special pentru a plasa cele două colete, pe care le-au și depus în ziua următoare la sediul firmei. Potrivit DIICOT, exista un „risc real” ca incendiul să distrugă locația și să producă consecințe extinse, deoarece sediul se afla la parterul unui bloc de șapte etaje, într-o zonă centrală și aglomerată a Bucureștiului. Dosarul a fost trimis Curții de Apel București.
Dimensiunea transnațională este confirmată și de Procuratura Națională a Poloniei. În aceeași zi în care SRI a făcut public cazul, procurorii polonezi au anunțat o investigație privind activitatea serviciilor ruse și pregătirea unor acte de sabotaj prin colete conținând materiale explozive și incendiare, destinate să se aprindă sau să explodeze în timpul transportului către Ucraina. În Polonia fusese arestat un cetățean ucrainean, Danylo H., acuzat că îndeplinea sarcini comandate de serviciile speciale ruse. Procurorii polonezi au precizat că pachetele pregătite de rețea au fost interceptate de serviciile române înainte de detonare și că, în paralel, România îi arestase pe cei doi ucraineni care colaborau îndeaproape cu suspectul reținut în Polonia.
Un caz mai recent este cel al cetățeanului rus Ivan Kutsenko, în vârstă de 40 de ani, care ar fi realizat fotografii și recunoaștere a unor baze militare naționale și multinaționale de pe teritoriul României în scopul unor operațiuni de diversiune. Conform comunicatului SRI din 8 septembrie aflăm că “Datele obținute indică un tipar acțional similar celui folosit pe teritoriul statelor europene de rețele de sabotori coordonate de entități din Federația Rusă,” și că “Federația Rusă continuă să folosească persoane din categorii vulnerabile pentru derularea de astfel de activități ilegale.” La ieșirea de la Curtea de Apel, suspectul rus a declarat că “Putin, Putin, Putin a dat ordin. Putin e prost, e prost. Tâmpenii. Împotriva lui Putin.”
La sfârșitul lui iulie 2024, Luis Alfonso Murillo Diosa, cetățean columbian de 34 de ani, a ajuns în România, pe ruta Medellin – Madrid – Mykonos – București cu o misiune clară: incendierea prin explozie a unui obiectiv din Bragadiru, Ilfov la comanda serviciilor secrete ruse. SRI spune că Murillo primise în prealabil pe telefon fotografii ale țintelor și un instructaj precis. Între 28 și 30 iulie, el a făcut recunoașterea, pe teren, la depozitul de deșeuri reciclabile menționat mai sus, în proximitatea căruia se află și două sonde de extracție a petrolului și o stație de reglare și măsurare a gazelor. Murillo fotografiază și filmează zona, caută căi de acces și retragere, dar este oprit înainte să treacă la fapte. SRI spune că informațiile transmise MAI au dus la reținerea lui pe 30 iulie 2024. Conform aceluiași comunicat de presă, SRI “confirmă afilierea cetățeanului columbian la o rețea extinsă de sabotori vizând țări europene, controlată prin interpuși de serviciile secrete ruse”.
Cazul Murillo se înscrie în noul model de sabotaj de tip gig economy, dar cu unele devieri. Elementele familiare sunt: un proxy recrutează pe platforme sociale, plătește transportul și cazarea, transmite prin aplicații criptate destinația și țintele și cere executantului să raporteze periodic. Conform SRI, Murillo trebuia să documenteze operațiunea în fotografii și filmări, inclusiv pentru a demonstra că urmează instrucțiunile. Ancheta a mai stabilit că Murillo făcuse stagiul militar în Columbia și fusese instruit în activități de culegere de informații, deci nu se încadrează în modelul tânărului pierdut, refugiat, precum Leha sau Bardadim.
Operațiunea avea și o a doua componentă, informațională. Potrivit SRI, imaginile realizate de Murillo urmau să fie folosite ulterior pentru a atribui atacul unei pretinse „rezistențe ucrainene pro-ruse”. După arestarea lui, coordonatorii au pierdut legătura cu executantul. Două zile mai târziu, pe 1 august, un incendiu accidental provocat de un scurtcircuit a izbucnit într-o altă localitate Bragadiru, de această dată în județul Teleorman. Canale rusești de Telegram au prezentat incendiul ca pe succesul operațiunii planificate în Ilfov și au susținut fals că o grupare ucraineană pro-rusă ar fi distrus un centru logistic care aproviziona Ucraina.
În martie 2025, la inițiativa României, a fost constituită sub egida Eurojust o echipă comună de anchetă cu Cehia, Polonia și Lituania. Ancheta transfrontalieră a stabilit că persoana rezidentă în Rusia care îl instigase, recrutase și alte persoane pentru operațiuni similare. Eurojust a confirmat în ianuarie 2026 legături între tentativa din România și incendieri sau tentative de incendiere din Cehia, Polonia și Lituania, toate atribuite aceleiași rețele care acționa în beneficiul unui serviciu străin de informații (Rusia). Murillo a fost condamnat definitiv în septembrie 2025 la șase ani de închisoare în România.
La fel ca în cazul analogiei cu diverse servicii uzuale, precum ridesharing, piața de recrutare devine regională sau chiar globală, iar cazul Murillo este indicativ pentru acest fenomen. După cum vom vedea în partea a doua a acestei analize, unde ne concentrăm pe filiera columbiană, America Latină întrunește mai multe elemente care o fac atractivă ca piață de recrutare pentru Federația Rusă, atât pentru acțiuni de sabotaj, cât și pentru operațiunile militare clasice.
Din literatura de specialitate citată, dar și din exemplele discutate, reiese că există un model de sabotaj rusesc nou, de tip economie de platformă, dar nu este uniform aplicat de serviciile de securitate rusești și nu presupune înlocuirea completă a unor elemente clasice de sabotaj. Mai degrabă, acest model acoperă nevoile speciale ale Federației Ruse după expulzarea așa-zișilor diplomați care acționau sub acoperire, completează operațiunile clasice de sabotaj care sunt executate în continuare și permite un grad de negare plauzibilă foarte util ca și componentă a războiului hibrid. Este o amenințare la care Europa, în “buna” tradiție a ultimului deceniu, dacă nu mai mult, reacționează greoi, de multe ori împrăștiat între răspunsuri la nivel național și fără un plan proactiv de a duce lupta de pe terenul nostru, în terenul Federației Ruse.
Reținem:
România nu a fost ocolită de acte de sabotaj dar nu a avut un număr la fel de mare de tentative precum alte țări precum Polonia sau țările baltice. Cazurile din România se înscriu în mare parte în tipologia noului model de sabotaj de tip economie de platformă dar nu în mod uniform, cu unele particularități, de la caz la caz.
În a doua parte a acestei serii, vom aprofunda ce știm despre filierea columbiană, de ce Rusia recrutează des în spațiul latin, ce știm despre această rețea și ce spun oameni de pe teren, din Columbia, despre această situație.